Datenschutz gehört zu den zentralen Anforderungen im Unternehmensalltag. Doch gerade beim Datenschutz für Unternehmen, insbesondere bei der Zusammenarbeit mit externen Dienstleistern und der Frage nach einem Datenschutzbeauftragten, bestehen häufig Unsicherheiten. Reicht ein standardisierter Auftragsverarbeitungsvertrag (AVV) aus? Welche Regelungen müssen Unternehmen gemäß Art. 28 DSGVO besonders beachten? Und ab wann ist die Benennung eines Datenschutzbeauftragten gesetzlich vorgeschrieben?
Diese Fragen betreffen nicht nur große Unternehmen. Auch kleine und mittelständische Betriebe arbeiten zunehmend mit digitalen Anwendungen, Cloud-Diensten und externen Dienstleistern. Gleichzeitig verändern sich durch neue Softwarelösungen, zusätzliche Mitarbeitende und digitalisierte Geschäftsprozesse die Anforderungen an den Umgang mit personenbezogenen Daten. Dabei spielen sowohl die gesetzlichen Vorgaben für einen Auftragsverarbeitungsvertrag nach DSGVO als auch die Frage, wann ein Datenschutzbeauftragter Pflicht ist, eine wichtige Rolle.
Zwei Themen verdienen dabei besondere Aufmerksamkeit: die sorgfältige Gestaltung und regelmäßige Überprüfung von Auftragsverarbeitungsverträgen (AVV) sowie die Voraussetzungen für die Benennung eines Datenschutzbeauftragten nach Art. 37 DSGVO und § 38 BDSG.
Auftragsverarbeitungsverträge: Warum Standardverträge beim Datenschutz im Unternehmen nicht immer ausreichen
Was ist ein Auftragsverarbeitungsvertrag (AVV) und wann wird er benötigt?
Viele Unternehmen greifen im Arbeitsalltag auf externe Dienstleister zurück. Sie nutzen beispielsweise Cloud-Speicher, beauftragen IT-Unternehmen mit der Betreuung ihrer Systeme oder setzen Softwarelösungen für die Personalverwaltung, Lohnabrechnung und Kundenkommunikation ein. Gerade beim Datenschutz für Unternehmen spielt die Zusammenarbeit mit externen Dienstleistern eine wichtige Rolle.
Werden dabei personenbezogene Daten im Auftrag eines Unternehmens verarbeitet, ist regelmäßig ein Auftragsverarbeitungsvertrag (AVV) nach Art. 28 DSGVO erforderlich. Der Auftragsverarbeitungsvertrag ist damit ein wichtiger Bestandteil der Datenschutz-Grundverordnung (DSGVO) und regelt die datenschutzrechtlichen Anforderungen an die Zusammenarbeit zwischen dem verantwortlichen Unternehmen und dem Auftragsverarbeiter.
Zu den typischen Anwendungsbereichen gehören:
- Cloud-Dienste: Speicherung und Verarbeitung personenbezogener Daten über externe Plattformen.
- IT-Dienstleister: Betreuung und Wartung von IT-Systemen, bei denen personenbezogene Daten verarbeitet werden.
- Lohnabrechnungsunternehmen: Verarbeitung personenbezogener Beschäftigtendaten im Rahmen einer Auftragsverarbeitung.
- Newsletter-Tools: Technische Verarbeitung von Kontaktdaten für den Versand von E-Mail-Newslettern.
- Softwareanbieter: Bereitstellung und Betreuung von Anwendungen, bei denen personenbezogene Daten im Auftrag verarbeitet werden.
Entscheidend ist dabei nicht allein, welcher Dienstleister beauftragt wird, sondern welche Aufgaben dieser übernimmt und in welcher Form personenbezogene Daten verarbeitet werden.
Ein Auftragsverarbeitungsvertrag nach DSGVO bildet die vertragliche Grundlage für eine datenschutzkonforme Zusammenarbeit. Er sollte deshalb nicht lediglich als notwendiges Dokument betrachtet werden, sondern die tatsächlichen Abläufe und Verantwortlichkeiten widerspiegeln.
Neben der Auftragsverarbeitung stellt sich für viele Unternehmen auch die Frage, wann ein Datenschutzbeauftragter Pflicht ist. Die Voraussetzungen hierfür ergeben sich insbesondere aus Art. 37 DSGVO und § 38 BDSG. Diese gesetzlichen Regelungen sind unabhängig von der Pflicht zum Abschluss eines Auftragsverarbeitungsvertrags zu betrachten.
Warum standardisierte Auftragsverarbeitungsverträge beim Datenschutz im Unternehmen problematisch sein können
In der Unternehmenspraxis werden Auftragsverarbeitungsverträge (AVV) häufig mithilfe vorgefertigter Vertragsmuster abgeschlossen. Dabei ist ein sorgfältig gestalteter Auftragsverarbeitungsvertrag nach DSGVO eine wichtige Grundlage für den Datenschutz in Unternehmen. Viele Dienstleister stellen eigene Standardverträge bereit. Andere Unternehmen verwenden wiederum ihre eigenen Vorlagen, die sie bei unterschiedlichen Dienstleistern einsetzen.
Solche Muster können eine hilfreiche Grundlage darstellen. Allerdings besteht die Gefahr, dass sie die konkreten Gegebenheiten der jeweiligen Zusammenarbeit nicht ausreichend berücksichtigen. Gerade beim Datenschutz für Unternehmen ist es wichtig, dass die vertraglichen Regelungen den tatsächlichen Abläufen entsprechen. Denn nicht jede Dienstleistung ist gleich aufgebaut. Die eingesetzten Systeme, die Verarbeitung personenbezogener Daten, die beteiligten Dienstleister und die organisatorischen Abläufe können sich erheblich unterscheiden. Wird ein Vertragsmuster ungeprüft übernommen, bleiben möglicherweise wichtige Fragen offen.
Wer darf dem Dienstleister verbindliche Weisungen erteilen? Welche weiteren Unternehmen sind an der Verarbeitung beteiligt? Und wie kann der Verantwortliche überprüfen, ob die vereinbarten Datenschutzmaßnahmen tatsächlich umgesetzt werden?
Diese Punkte sollten im Rahmen der Vertragsgestaltung berücksichtigt werden. Art. 28 DSGVO enthält hierfür wichtige Anforderungen an die vertraglichen Regelungen zwischen Verantwortlichen und Auftragsverarbeitern.
Ein Auftragsverarbeitungsvertrag ist deshalb weit mehr als eine gesetzliche Pflicht oder eine Formalität für die Akte. Er schafft die Grundlage für eine transparente Zusammenarbeit und hilft dabei, datenschutzrechtliche Risiken frühzeitig zu erkennen.
Datenschutz im Unternehmen: Drei wichtige Bereiche, die Unternehmen bei einem AVV beachten sollte
1. Weisungsbefugnisse: Wer darf dem Auftragsverarbeiter Anweisungen erteilen?
Ein zentraler Bestandteil eines Auftragsverarbeitungsvertrags (AVV) ist die Regelung der Weisungsbefugnisse. Gemäß Art. 28 DSGVO muss ein Auftragsverarbeitungsvertrag nach DSGVO unter anderem sicherstellen, dass der Auftragsverarbeiter personenbezogene Daten grundsätzlich nur auf dokumentierte Weisung des Verantwortlichen verarbeitet. Dabei sollte eindeutig festgelegt werden, wer innerhalb des verantwortlichen Unternehmens berechtigt ist, dem Auftragsverarbeiter Weisungen zu erteilen.
Ebenso wichtig ist die Frage, in welcher Form diese Weisungen erfolgen sollen. In der Praxis können unterschiedliche Personen an der Zusammenarbeit mit einem externen Dienstleister beteiligt sein. Beispielsweise arbeiten die Geschäftsführung, die IT-Abteilung und weitere Fachbereiche mit demselben Anbieter zusammen. Fehlen klare Regelungen, können Missverständnisse entstehen, die den Datenschutz im Unternehmen beeinträchtigen. Deshalb sollten Unternehmen darauf achten, dass die Verantwortlichkeiten eindeutig beschrieben sind und die vereinbarten Kommunikationswege zur tatsächlichen Zusammenarbeit passen.
Auch der Datenschutzbeauftragte kann bei der Gestaltung und Überprüfung entsprechender Regelungen beratend unterstützen. Ob eine Datenschutzbeauftragter Pflicht besteht, richtet sich insbesondere nach den Vorgaben der DSGVO und ergänzend nach § 38 BDSG.
Klare Weisungsbefugnisse schaffen Transparenz und Rechtssicherheit für beide Vertragsparteien.
Sie helfen dabei, Zuständigkeiten nachvollziehbar festzulegen, datenschutzrechtliche Risiken zu reduzieren und einen verlässlichen Datenschutz für Unternehmen sicherzustellen.
2. Unterauftragsverarbeiter: Welche weiteren Dienstleister sind beteiligt?
Viele Unternehmen arbeiten heute mit Dienstleistern zusammen, die ihrerseits weitere Anbieter einsetzen. Ein typisches Beispiel sind Softwareunternehmen, die für den Betrieb ihrer Anwendungen externe Hosting-Dienstleister oder Anbieter technischer Infrastruktur nutzen. Diese weiteren Anbieter werden im Zusammenhang mit der Auftragsverarbeitung als Unterauftragsverarbeiter bezeichnet.
Für einen zuverlässigen Datenschutz im Unternehmen ist es wichtig, nachvollziehen zu können, welche Unterauftragsverarbeiter zum Einsatz kommen und welche Aufgaben sie übernehmen. Gemäß Art. 28 DSGVO darf ein Auftragsverarbeiter weitere Auftragsverarbeiter nur mit vorheriger gesonderter oder allgemeiner schriftlicher Genehmigung des verantwortlichen Unternehmens einsetzen. Ein entsprechend gestalteter Auftragsverarbeitungsvertrag (AVV) schafft hierfür die vertragliche Grundlage.
Dabei sollten insbesondere folgende Fragen geklärt werden:
- Welche weiteren Dienstleister sind an der Verarbeitung personenbezogener Daten beteiligt?
- Für welche Aufgaben werden diese Anbieter eingesetzt?
- Wie wird das verantwortliche Unternehmen über Änderungen informiert?
- Wie wird sichergestellt, dass auch die Unterauftragsverarbeiter die datenschutzrechtlichen Anforderungen erfüllen?
Gerade bei digitalen Dienstleistungen können sich die beteiligten Anbieter im Laufe der Zusammenarbeit verändern. Deshalb ist es wichtig, dass der Auftragsverarbeitungsvertrag nach DSGVO geeignete Regelungen für den Einsatz und die Änderung von Unterauftragsverarbeitern enthält. Bei einer allgemeinen Genehmigung muss der Auftragsverarbeiter den Verantwortlichen über beabsichtigte Änderungen informieren und ihm die Möglichkeit geben, dagegen Einspruch zu erheben.
Unternehmen sollten sich daher nicht ausschließlich auf den unmittelbaren Vertragspartner konzentrieren, sondern auch die weiteren Beteiligten im Blick behalten.
Transparenz über eingesetzte Unterauftragsverarbeiter ist ein wichtiger Bestandteil einer datenschutzkonformen Zusammenarbeit.
Sie trägt dazu bei, datenschutzrechtliche Risiken frühzeitig zu erkennen und einen verlässlichen Datenschutz für Unternehmen sicherzustellen.
3. Kontrollrechte: Wie können Unternehmen die Einhaltung des Datenschutzes überprüfen?
Ein weiterer wichtiger Bestandteil eines Auftragsverarbeitungsvertrags (AVV) sind die Kontrollrechte des verantwortlichen Unternehmens. Für einen zuverlässigen Datenschutz im Unternehmen müssen Verantwortliche überprüfen können, ob der beauftragte Dienstleister geeignete technische und organisatorische Maßnahmen zum Schutz personenbezogener Daten umgesetzt hat.
Gemäß Art. 28 DSGVO muss der Auftragsverarbeiter dem verantwortlichen Unternehmen alle erforderlichen Informationen zum Nachweis der Einhaltung seiner gesetzlichen Pflichten zur Verfügung stellen und entsprechende Überprüfungen ermöglichen. Dazu gehört die Möglichkeit, relevante Nachweise einzusehen und die Einhaltung der vereinbarten Datenschutzanforderungen zu kontrollieren. Dabei bedeutet Kontrolle jedoch nicht automatisch, dass unangekündigte Vor-Ort-Audits erforderlich sind. Je nach Art der Dienstleistung und den konkreten Umständen können auch andere geeignete Nachweise, beispielsweise aktuelle Zertifizierungen, Prüfberichte oder Dokumentationen zu technischen und organisatorischen Maßnahmen, einen wesentlichen Beitrag zur Überprüfung leisten.
Ein sorgfältig gestalteter Auftragsverarbeitungsvertrag nach DSGVO sollte deshalb klare Regelungen zu den Kontrollmöglichkeiten enthalten und sicherstellen, dass diese in der Praxis angemessen umgesetzt werden können.
Auch ein betrieblicher Datenschutzbeauftragter kann Unternehmen bei der Bewertung entsprechender Nachweise und Kontrollmaßnahmen beratend unterstützen. Ob eine Pflicht zur Benennung eines Datenschutzbeauftragten besteht, richtet sich nach den Vorgaben der DSGVO sowie ergänzend nach § 38 BDSG. Unternehmen sollten darauf achten, dass die vereinbarten Kontrollrechte nicht nur auf dem Papier bestehen, sondern auch tatsächlich wahrgenommen werden können.
Wirksame Kontrollrechte schaffen Transparenz und stärken den Datenschutz für Unternehmen.
Sie helfen dabei, mögliche Datenschutzrisiken frühzeitig zu erkennen, die Einhaltung vertraglicher Vereinbarungen zu überprüfen und den Datenschutz im Unternehmen langfristig sicherzustellen.
Warum Auftragsverarbeitungsverträge für den Datenschutz im Unternehmen regelmäßig überprüft werden sollten
Mit der Unterzeichnung eines Auftragsverarbeitungsvertrags (AVV) ist das Thema nicht dauerhaft abgeschlossen. Unternehmen und ihre Dienstleister entwickeln sich weiter. Neue Softwarelösungen werden eingeführt, bestehende Anwendungen verändert oder zusätzliche Anbieter eingebunden.
Auch die Art und Weise, wie personenbezogene Daten verarbeitet werden, kann sich im Laufe der Zeit verändern.
Deshalb sollten Unternehmen ihre bestehenden Auftragsverarbeitungsverträge nicht nur vor der Unterschrift sorgfältig prüfen. Für einen zuverlässigen Datenschutz im Unternehmen ist es ebenso wichtig, die vertraglichen Vereinbarungen regelmäßig auf ihre Aktualität zu überprüfen.
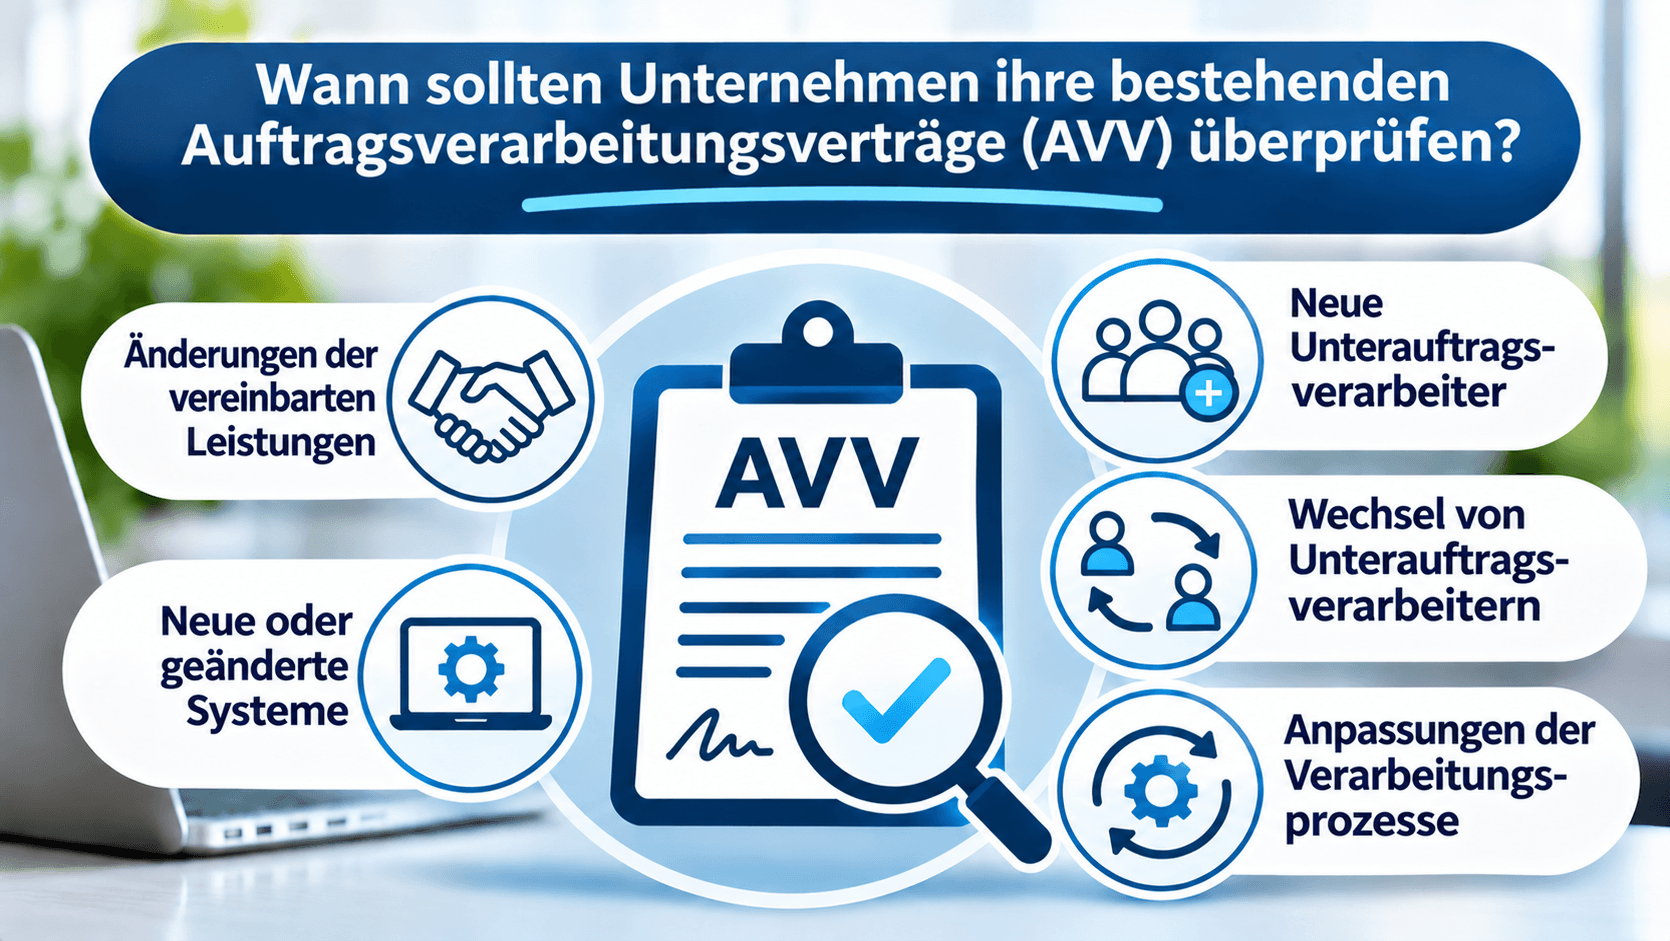
Eine erneute Überprüfung ist insbesondere dann sinnvoll, wenn sich:
- die vereinbarten Leistungen verändern,
- verwendete Systeme oder Anwendungen ändern,
- neue Unterauftragsverarbeiter hinzukommen,
- bestehende Unterauftragsverarbeiter ausgetauscht werden oder
- Verarbeitungsprozesse angepasst werden.
In solchen Fällen sollte geprüft werden, ob die vertraglichen Regelungen weiterhin den tatsächlichen Abläufen entsprechen und gegebenenfalls angepasst werden müssen.
Die Anforderungen an einen Auftragsverarbeitungsvertrag nach DSGVO ergeben sich insbesondere aus Art. 28 DSGVO. Dieser legt fest, welche wesentlichen Regelungen bei der Verarbeitung personenbezogener Daten durch externe Dienstleister zu berücksichtigen sind.
Auch der Datenschutzbeauftragte kann Unternehmen bei der regelmäßigen Überprüfung bestehender Vereinbarungen unterstützen und auf mögliche datenschutzrechtliche Risiken hinweisen.
Ein sorgfältig geprüfter und aktuell gehaltener Auftragsverarbeitungsvertrag hilft Unternehmen, Verantwortlichkeiten klar zu regeln und datenschutzrechtliche Risiken frühzeitig zu erkennen.
Damit wird der AVV zu einem wirksamen Instrument für eine datenschutzkonforme Zusammenarbeit und einen verlässlichen Datenschutz für Unternehmen – und nicht nur zu einem Dokument, das nach der Unterzeichnung in der Schublade verschwindet.
Braucht Ihr Unternehmen einen Datenschutzbeauftragten, um den Datenschutz im Unternehmen sicherzustellen?
Neben der Zusammenarbeit mit externen Dienstleistern stellt sich für viele Unternehmen eine weitere wichtige Frage: Muss ein Datenschutzbeauftragter benannt werden?
Diese Frage spielt für den Datenschutz im Unternehmen eine wichtige Rolle und gewinnt häufig dann an Bedeutung, wenn ein Unternehmen wächst oder sich seine internen Abläufe verändern. Neue Mitarbeitende kommen hinzu, Geschäftsprozesse werden digitalisiert und zusätzliche Softwarelösungen eingeführt. Dadurch kann sowohl der Umfang als auch die Komplexität der Verarbeitung personenbezogener Daten zunehmen.
Viele Unternehmen orientieren sich bei der Frage nach einem Datenschutzbeauftragten zunächst an der Anzahl ihrer Beschäftigten. Doch die gesetzlichen Voraussetzungen sind umfassender. Ob eine Pflicht zur Benennung eines Datenschutzbeauftragten besteht, richtet sich insbesondere nach den Vorgaben der Datenschutz-Grundverordnung (DSGVO) sowie ergänzend nach § 38 BDSG.
Für einen rechtssicheren Datenschutz für Unternehmen ist es deshalb wichtig, nicht nur die Beschäftigtenzahl zu berücksichtigen, sondern auch die Art und den Umfang der Verarbeitung personenbezogener Daten zu prüfen.
Wann ist ein Datenschutzbeauftragter nach § 38 BDSG für den Datenschutz im Unternehmen erforderlich?
Nach § 38 BDSG besteht grundsätzlich eine Pflicht zur Benennung eines Datenschutzbeauftragten, wenn in der Regel mindestens 20 Personen ständig mit der automatisierten Verarbeitung personenbezogener Daten beschäftigt sind. Diese gesetzliche Regelung ist ein wichtiger Bestandteil für einen rechtssicheren Datenschutz im Unternehmen. Dabei kommt es nicht ausschließlich auf die Anzahl der Vollzeitbeschäftigten an. Je nach Tätigkeit können auch weitere Personengruppen berücksichtigt werden.
Dazu gehören beispielsweise:
- Vollzeitbeschäftigte
- Teilzeitbeschäftigte
- Auszubildende
- Werkstudierende
- Leiharbeitnehmende
- Freie Mitarbeitende
Entscheidend ist, ob die betreffenden Personen regelmäßig mit der automatisierten Verarbeitung personenbezogener Daten beschäftigt sind. Auch bei freien Mitarbeitenden kommt es auf die tatsächlichen Umstände ihrer Tätigkeit an.
Für Unternehmen bedeutet dies, dass die reine Anzahl der Vollzeitstellen nicht ausreicht, um eine mögliche Benennungspflicht zu beurteilen. Vielmehr sollte betrachtet werden, welche Personen tatsächlich an entsprechenden Verarbeitungstätigkeiten beteiligt sind. Gerade in wachsenden Unternehmen kann sich diese Situation im Laufe der Zeit verändern. Neue Mitarbeitende übernehmen zusätzliche Aufgaben, digitale Anwendungen werden stärker genutzt und weitere Arbeitsbereiche kommen hinzu. Damit können sich auch die gesetzlichen Anforderungen an den Datenschutz für Unternehmen verändern.
Daher ist es sinnvoll, die Voraussetzungen für die Benennung eines Datenschutzbeauftragten regelmäßig zu überprüfen und sicherzustellen, dass die gesetzlichen Datenschutzpflichten weiterhin erfüllt werden.
Datenschutz im Unternehmen: Benennungspflicht nach Art. 37 DSGVO – warum nicht nur die Mitarbeiterzahl zählt
Neben den nationalen Regelungen des Bundesdatenschutzgesetzes (BDSG) kann sich eine Pflicht zur Benennung eines Datenschutzbeauftragten unmittelbar aus Artikel 37 DSGVO ergeben. Diese Verpflichtung ist nicht allein von der Anzahl der Beschäftigten abhängig. Vielmehr spielen die Art, der Umfang und die konkreten Anforderungen an den Datenschutz im Unternehmen eine entscheidende Rolle.
Eine Benennungspflicht nach Art. 37 DSGVO kann beispielsweise bestehen, wenn die Haupttätigkeit eines Unternehmens in der umfangreichen Verarbeitung besonderer Kategorien personenbezogener Daten besteht. Dazu zählen unter anderem Gesundheitsdaten sowie weitere besonders schützenswerte personenbezogene Informationen. Ebenso kann eine Pflicht entstehen, wenn die Haupttätigkeit eine regelmäßige und systematische Überwachung von Personen in großem Umfang umfasst.
Damit wird deutlich, dass die Verarbeitung personenbezogener Daten und die damit verbundenen Datenschutzanforderungen für Unternehmen eine wesentliche Rolle spielen. Unternehmen sollten deshalb nicht ausschließlich prüfen, wie viele Personen beschäftigt werden. Ebenso wichtig ist die Frage, welche personenbezogenen Daten verarbeitet werden, in welchem Umfang die Datenverarbeitung im Unternehmen erfolgt und welche Bedeutung diese Verarbeitung für die Geschäftstätigkeit hat.
Auch Unternehmen mit weniger als 20 Beschäftigten können unter bestimmten Voraussetzungen verpflichtet sein, einen Datenschutzbeauftragten zu benennen.
Eine sorgfältige Prüfung der gesetzlichen Voraussetzungen ist daher unabhängig von der Unternehmensgröße sinnvoll. Sie trägt dazu bei, die DSGVO-Konformität sicherzustellen, mögliche Datenschutzrisiken frühzeitig zu erkennen und die gesetzlichen Pflichten im betrieblichen Datenschutz zu erfüllen.
Datenschutz im Unternehmen: Politische Diskussion um § 38 BDSG – was würde eine Gesetzesänderung bedeuten?
Aktuell wird politisch darüber diskutiert, die zusätzliche nationale Benennungspflicht für Datenschutzbeauftragte nach § 38 BDSG im nichtöffentlichen Bereich zu verändern oder aufzuheben. Eine solche Gesetzesänderung könnte Auswirkungen auf die Frage haben, welche Unternehmen aufgrund der nationalen Regelungen verpflichtet sind, einen betrieblichen Datenschutzbeauftragten zu benennen. Dabei ist jedoch eine wichtige Unterscheidung zu beachten. Selbst wenn die zusätzliche nationale Benennungspflicht verändert oder aufgehoben werden sollte, würde dies nicht bedeuten, dass Datenschutzbeauftragte grundsätzlich abgeschafft werden.
Die gesetzlichen Vorgaben zur Benennung eines Datenschutzbeauftragten nach Art. 37 DSGVO würden weiterhin gelten. Auch die übrigen datenschutzrechtlichen Pflichten für Unternehmen blieben bestehen. Dazu gehören unter anderem die Einhaltung der Datenschutzgrundverordnung (DSGVO), der Schutz personenbezogener Daten sowie die Umsetzung geeigneter technischer und organisatorischer Datenschutzmaßnahmen. Eine mögliche Änderung des Bundesdatenschutzgesetzes würde Unternehmen somit nicht grundsätzlich von ihrer Verantwortung für den Datenschutz im Unternehmen entbinden. Deshalb sollten Unternehmen mögliche gesetzliche Veränderungen aufmerksam verfolgen, ohne daraus vorschnell Schlussfolgerungen für ihre eigene Situation abzuleiten.
Entscheidend bleibt, welche gesetzlichen Datenschutzanforderungen im konkreten Fall gelten und ob die Voraussetzungen für eine Pflicht zur Bestellung eines Datenschutzbeauftragten erfüllt sind.
Warum wachsende Unternehmen den Datenschutz im Unternehmen regelmäßig überprüfen
Unternehmen entwickeln sich häufig schrittweise weiter. Mit neuen Mitarbeitenden, zusätzlichen Geschäftsbereichen und der zunehmenden Digitalisierung verändern sich auch die internen Prozesse. Damit steigen häufig auch die Anforderungen an den Datenschutz für Unternehmen. Was ursprünglich mit wenigen Anwendungen und überschaubaren Datenverarbeitungen begonnen hat, kann im Laufe der Zeit deutlich umfangreicher werden. Beispielsweise können neue Softwarelösungen eingeführt, digitale Personalprozesse aufgebaut oder bestehende Verwaltungsabläufe erweitert werden.
Werden dabei externe Dienstleister mit der Verarbeitung personenbezogener Daten beauftragt, kann auch der Abschluss eines Auftragsverarbeitungsvertrags (AVV) nach Art. 28 DSGVO erforderlich sein. Dadurch verändert sich möglicherweise auch die Anzahl der Personen, die regelmäßig personenbezogene Daten automatisiert verarbeiten. Gleichzeitig können neue Verarbeitungstätigkeiten hinzukommen. Deshalb ist es wichtig, die Voraussetzungen für die Benennung eines Datenschutzbeauftragten nicht nur einmalig zu betrachten. Insbesondere die Regelungen zur Datenschutzbeauftragter Pflicht nach § 38 BDSG sollten bei Veränderungen der Unternehmensstruktur erneut geprüft werden.
Welche Fragen sollten sich Unternehmen regelmäßig stellen?
Für eine erste Bestandsaufnahme können insbesondere folgende Fragen hilfreich sein:
1. Welche personenbezogenen Daten werden verarbeitet?
Unternehmen sollten nachvollziehen können, welche Arten personenbezogener Daten im Rahmen ihrer Geschäftsprozesse verarbeitet werden.
2. Wie viele Personen sind an der automatisierten Datenverarbeitung beteiligt?
Dabei sollten nicht ausschließlich Vollzeitbeschäftigte berücksichtigt werden, sondern auch weitere Personen, die entsprechende Aufgaben regelmäßig übernehmen. Dies ist insbesondere für die Prüfung der Benennungspflicht nach § 38 BDSG relevant.
3. Haben sich die Geschäftsprozesse verändert?
Neue Softwarelösungen, zusätzliche Geschäftsbereiche oder digitalisierte Verwaltungsabläufe können Auswirkungen auf die Datenverarbeitung haben. Werden neue externe Dienstleister eingebunden, sollte außerdem geprüft werden, ob ein Auftragsverarbeitungsvertrag gemäß DSGVO erforderlich ist oder bestehende Vereinbarungen angepasst werden müssen.
4. Sind die Voraussetzungen für die Benennung eines Datenschutzbeauftragten weiterhin zutreffend bewertet?
Eine erneute Prüfung kann insbesondere dann sinnvoll sein, wenn sich die Unternehmensstruktur oder die Art der Verarbeitung personenbezogener Daten verändert hat. Diese Fragen helfen dabei, den Datenschutz im Unternehmen regelmäßig zu überprüfen und mögliche Veränderungen rechtzeitig zu berücksichtigen.
Fazit: Datenschutz im Unternehmen ist keine einmalige Aufgabe
Auftragsverarbeitungsverträge (AVV) und die Benennung eines Datenschutzbeauftragten sind zwei wichtige Themen, die Unternehmen im Rahmen ihrer Datenschutzorganisation berücksichtigen sollten. Dabei zeigt sich in beiden Bereichen, dass standardisierte Lösungen und einmalige Prüfungen nicht immer ausreichen, um die gesetzlichen Anforderungen an den Datenschutz für Unternehmen dauerhaft zu erfüllen.
Auftragsverarbeitungsverträge sollten die tatsächliche Zusammenarbeit mit externen Dienstleistern widerspiegeln. Die Vorgaben für einen Auftragsverarbeitungsvertrag nach DSGVO, insbesondere nach Art. 28 DSGVO, bilden dabei die rechtliche Grundlage. Klare Weisungsbefugnisse, transparente Regelungen zu Unterauftragsverarbeitern und geeignete Kontrollmöglichkeiten schaffen wichtige Voraussetzungen für eine datenschutzkonforme Zusammenarbeit.
Ebenso sollten Unternehmen regelmäßig überprüfen, ob eine Pflicht zur Benennung eines Datenschutzbeauftragten besteht. Denn neben der Anzahl der Beschäftigten nach § 38 BDSG können auch Art und Umfang der Verarbeitung personenbezogener Daten gemäß Art. 37 DSGVO entscheidend sein.
Besonders bei Veränderungen im Unternehmen lohnt es sich, bestehende Regelungen und gesetzliche Voraussetzungen erneut zu betrachten. Dies betrifft sowohl die Gestaltung und Überprüfung von Auftragsverarbeitungsverträgen als auch die Frage, ob ein Datenschutzbeauftragter benannt werden muss.
Wer den Datenschutz im Unternehmen nicht nur als gesetzliche Pflicht, sondern als fortlaufenden Bestandteil seiner Unternehmensorganisation versteht, schafft Klarheit, stärkt die Rechtssicherheit und kann datenschutzrechtliche Risiken frühzeitig erkennen.